
มิจฉาชีพสร้างเว็บฟิชชิงด้วย AI ได้เร็ว ถูก และไม่ต้องมีโปรแกรมเมอร์ แต่สายพานนี้มีอีกด้าน โค้ดที่ไม่ได้ตรวจอย่างจริงจังเต็มไปด้วยช่องโหว่ และนักวิจัยที่ถือ AI เอเจนต์ชุดเดียวกันก็เข้าไปดูแพลตฟอร์มของมิจฉาชีพจากข้างในได้ สิ่งที่เขาเห็นไม่ใช่กลุ่มแฮกเกอร์ที่ต่างคนต่างทำงาน แต่เป็นบริษัท มีฝ่ายขายราวสามสิบคน มีการแบ่งบทบาท มีแชทงาน มีซัพพอร์ต และมีเว็บที่ขึ้นได้ในไม่กี่นาที
เรื่องนี้ Chiao-Lin Yu (Steven Meow) นักวิจัยภัยคุกคามของ Trend Micro จากไต้หวัน เล่าไว้ที่งาน Chaos Communication Congress ครั้งที่ 39 ที่ฮัมบูร์กเมื่อปลายเดือนธันวาคม 2568 ด้านล่างคือสรุปการบรรยายของเขา: มุกนี้ทำงานยังไง ทำยังไงไม่ให้โดน และคนที่สร้างเว็บเองด้วย AI ควรได้บทเรียนอะไรจากเรื่องนี้
มุก: ของฟรี ค่าส่งนิดเดียว แล้ว “บัญชีถูกระงับ”
ทุกอย่างเริ่มในโซเชียลมีเดีย บน Facebook, Instagram หรือ Threads มีโพสต์ว่า แจกของฟรีหรือขายแทบให้เปล่า จ่ายแค่ค่าส่ง พอคนทักไปหา “คนขาย” อีกฝ่ายก็ส่งลิงก์เว็บมาให้กรอกชื่อ เบอร์โทร ที่อยู่ และโอนค่าส่งจำนวนเล็กน้อย ในการบรรยายคือ 2–5 ยูโร เงินถูกโอนเข้าบัญชีที่ไม่ใช่ของมิจฉาชีพด้วยซ้ำ ผู้บรรยายบอกว่าหลายครั้งเป็นเลขบัญชีของมูลนิธิการกุศล
จุดประสงค์ของขั้นนี้ไม่ใช่เงิน แต่เป็นการทดสอบว่าเหยื่อเชื่อคนง่ายแค่ไหน ในตรรกะของมิจฉาชีพ ใครยอมจ่ายค่าส่ง คนนั้นก็จะยอมต่อไปอีก ส่วนคนที่ลังเล พวกเขาไม่ตื๊อ เพราะทำงานกับคนที่ตอบ “ตกลง” ไปแล้วคุ้มกว่า
ต่อมาเว็บแจ้งว่าบัญชีของคนขายถูกระงับ เพราะผู้ซื้อยืนยันตัวตนไม่ผ่าน แล้วให้ติดต่อ “ฝ่ายบริการลูกค้า” ซัพพอร์ตเห็นข้อมูลทุกอย่างที่เหยื่อกรอกไว้บนเว็บเอง ซึ่งทำให้ดูน่าเชื่อถือขึ้นมาก ในแผงควบคุมของมิจฉาชีพ นักวิจัยเจอตัวสร้างภาพหน้าจอปลอม เป็นการแจ้งเตือนจากแอปธนาคารว่ามีเงินในบัญชีถูกอายัดมากกว่า 2,000 ยูโร เหยื่อจ่ายไปแล้วหนึ่งครั้ง ดีลดูเหมือนของจริง แล้วยังมี “ธนาคาร” แจ้งเรื่องอายัดเงินอีก ความตื่นตระหนกเริ่มขึ้น และเหยื่อก็โอนเงินก้อนใหญ่เพื่อ “ปลดล็อก” เงิน
ในการบรรยายพูดถึงเวอร์ชันไต้หวันโดยเฉพาะ คือบริการจัดส่งปลอมผ่านร้านสะดวกซื้อ แต่กลไกนี้ใช้ได้ทั่วไปและเห็นได้ในประเทศอื่นด้วย ในกลุ่มผู้ใช้ภาษารัสเซีย นี่คือมุกเก่าเรื่อง “ดีลปลอดภัย” ปลอมบนเว็บประกาศซื้อขาย และเทคนิคเดียวกันนี้ก็ใช้กับกลุ่มซื้อขายในท้องถิ่นที่ไหนก็ได้ รวมถึงพัทยา
ห้าสัญญาณของการหลอกลวงเรื่องค่าส่ง
มุกนี้ยืนอยู่บนสามเทคนิค: เหยื่อล่อราคาถูก การจ่ายครั้งแรกจำนวนน้อย และการเร่งให้รีบตัดสินใจ เจอข้อไหนในรายการด้านล่างแค่ข้อเดียวก็ควรหยุดแล้ว ถ้าเจอสองข้อขึ้นไปยิ่งต้องหยุด
- ฟรีหรือเกือบฟรี แต่ต้องจ่ายค่าส่งผ่านลิงก์ แพลตฟอร์มปกติไม่ขอให้คุณจ่ายค่าส่งบนเว็บแยกที่คนขายส่งมาให้ทางแชทส่วนตัว
- โอนเงินไม่ได้เข้าบัญชีของแพลตฟอร์มหรือบริษัทขนส่ง ผู้รับเป็นบุคคลธรรมดา มูลนิธิ หรือบริษัทที่ไม่เกี่ยวกับการซื้อขายนี้เลย
- เว็บขอข้อมูลมากกว่าที่ต้องใช้ในการส่งของ เช่น เลขบัตรธนาคาร รหัสจาก SMS รูปถ่ายเอกสาร
- หลังจ่ายครั้งแรก “มีบางอย่างผิดพลาด” บัญชีถูกระงับ ต้องยืนยันตัวตน เงินถูกอายัด และต้องโอนอีกครั้งเพื่อ “ปลดล็อก” นี่คือสัญญาณหลัก เพราะบริการจริงไม่ปลดล็อกบัญชีด้วยเงินของคุณเอง
- ได้ภาพหน้าจอแทนการแจ้งเตือนในแอปธนาคาร ถ้าธนาคารอายัดอะไรจริง คุณจะเห็นในแอปของตัวเอง หรือได้ยินจากธนาคารผ่านเบอร์ทางการ ไม่ใช่จากรูปที่ “ซัพพอร์ต” ส่งมา
ถ้าคุณอยู่ในประเทศไทยและโอนเงินไปแล้ว ให้โทรสายด่วน 1441 ซึ่งเป็นศูนย์ต่อต้านการฉ้อโกงออนไลน์ เปิดตลอด 24 ชั่วโมง และทำงานร่วมกับธนาคารเพื่อเริ่มระงับธุรกรรมของบัญชีต้องสงสัยได้อย่างรวดเร็ว แจ้งความกับตำรวจได้ทางออนไลน์ที่ thaipoliceonline.go.th ยิ่งเร็วยิ่งมีโอกาส เพราะเงินจากมุกแบบนี้ถูกโอนต่อภายในไม่กี่ชั่วโมง
นักวิจัยเข้าไปข้างในได้ยังไง
ทุกอย่างเริ่มแบบธรรมดามาก เพื่อนได้รับข้อความน่าสงสัยและขอให้ช่วยเช็กลิงก์ Yu ทำงานใน red team หรือก็คือหาจุดอ่อนของระบบเป็นอาชีพ เลยถือโอกาสลองเครื่องมือ AI ใหม่ ๆ สำหรับเพนเทสต์ไปด้วย เขาบอกว่าเว็บนั้นอยู่ต่างประเทศ และเขาประเมินด้านกฎหมายไว้ล่วงหน้าแล้ว นี่เป็นคำพูดส่วนตัวของเขาเกี่ยวกับสถานการณ์ของตัวเอง ไม่ใช่ใบอนุญาตสำหรับทุกคน (เรื่องกฎหมายจะกลับมาพูดตอนท้าย)
ระหว่างการวิจัย เขาแกะไม่ใช่แค่เว็บเดียว แต่หลายแพลตฟอร์มที่คล้ายกัน ด้านล่างเรียงสิ่งที่เจอต่อกันเป็นลำดับเดียวเพื่อให้เห็นภาพ แต่จริง ๆ แล้วมาจากระบบที่ต่างกัน แม้จะใกล้เคียงกันมาก
งานทั้งหมดทำโดย AI เอเจนต์: Claude Code และ Gemini สำหรับวิเคราะห์และใช้เหตุผล ส่วนโปรเจกต์โอเพนซอร์ส Strix และ HexStrike ใช้รันเครื่องมือตรวจความปลอดภัย ผู้บรรยายบอกว่าเขาไม่ได้เขียนโค้ดเองเลยแม้แต่บรรทัดเดียว บทบาทของเขาคือสั่งงาน กำกับเอเจนต์ และตัดสินใจ ส่วนที่น่าเบื่ออย่างการไล่ลองและอ่านโค้ดหลายพันบรรทัด AI รับไปทำ
นี่ไม่ใช่คู่มือเจาะระบบ แต่เป็นการแจกแจงว่าจุดไหนอ่อน เกือบทั้งหมดเป็นความผิดพลาดพื้นฐานที่ตำราความปลอดภัยทุกเล่มพูดถึง และสำหรับคนที่เขียนแบ็กเอนด์เอง ลำดับเหตุการณ์นี้ใช้เป็นเช็กลิสต์ “สิ่งที่ไม่ควรทำ” ได้ดี
สำรวจและเจอไฟล์แบ็กอัปที่ถูกลืม เอเจนต์สแกนไดเรกทอรีแล้วเจอไฟล์นามสกุล .bak ซึ่งเป็นสำเนาสำรองของซอร์สโค้ดที่ถูกลืมไว้ นี่คือตัวอย่างคลาสสิกของแนวปฏิบัติที่แย่: แบ็กอัปที่วางอยู่ใน web root เปิดให้ใครก็ได้ที่รู้ชื่อไฟล์เห็นโค้ดบางส่วน พอดูโค้ดก็เห็นทันทีว่า SQL query ที่ไม่ปลอดภัยถูกประกอบขึ้นตรงไหน
SQL injection พารามิเตอร์ถูกใส่ลงใน query ตรง ๆ ไม่มี prepared statement หมายความว่าข้อมูลจาก URL เปลี่ยนตัว query ได้ มีรายละเอียดที่บอกอะไรได้เยอะเรื่องการป้องกันปลอม ๆ: เว็บรับ request จากเบราว์เซอร์ “มือถือ” เท่านั้น ซึ่งทำให้สแกนเนอร์อัตโนมัติงง แต่ไม่ได้ปิดช่อง injection เลย การจำกัดประเภทเบราว์เซอร์ไม่ใช่การป้องกัน SQL injection นักวิจัยดึงตารางผู้ดูแลระบบออกมาจากฐานข้อมูลผ่านพารามิเตอร์ที่มีช่องโหว่ ในนั้นยังมีตารางที่มี 85 คอลัมน์ ผู้บรรยายบอกว่าฟิลด์เยอะขนาดนี้เพราะโครงสร้างเดียวกันใช้กับเทมเพลตหน้าเว็บปลอมหลายแบบ
รหัสผ่านค่าเริ่มต้น หน้าล็อกอินที่ซ่อนไว้เจอด้วยการไล่เดาชื่อไฟล์แบบเดียวกัน หน้านั้นขอแค่รหัสผ่าน และรหัสที่ได้มาจากฐานข้อมูลใช้ไม่ได้ แต่การไล่เดาได้ผล รหัสผ่านคือ admin ตรงตัว อีกเรื่องคือชื่อผู้ใช้และรหัสผ่านของฐานข้อมูลเองเป็นตัวอักษร q ตัวเดียวทั้งคู่ รหัสผ่านค่าเริ่มต้นบน production ก็คือประตูที่เปิดทิ้งไว้
เว็บเชลล์ของคนอื่น หลังหน้าล็อกอินไม่ใช่หน้าแอดมิน แต่เป็นเว็บเชลล์ หมายความว่ามีคนทิ้งช่องทางรันคำสั่งไว้บนเว็บแล้ว มันมาอยู่ตรงนั้นได้ยังไง ผู้บรรยายไม่ได้บอกแน่ชัด แต่ให้ไว้หลายสมมติฐาน: ผู้พัฒนาแพลตฟอร์มอาจฝังแบ็กดอร์ไว้เอง “เพื่อแก้อะไรเร็ว ๆ” อาจเป็นของที่มากับแพ็กเกจติดตั้ง หรืออาจมีคนอื่นเจาะเว็บไปก่อนนักวิจัยแล้ว สำหรับโปรเจกต์ของเราเอง บทสรุปมีข้อเดียวไม่ว่าจะเป็นสมมติฐานไหน: ช่องทางเข้า “ชั่วคราว” เพื่อความสะดวก ก็คือทางเข้าที่คนนอกจะใช้นั่นเอง
ระบบเก่าและการยกระดับสิทธิ์ เซิร์ฟเวอร์รันบนชุดซอฟต์แวร์รุ่นปี 2563 (PHP 5, Linux เวอร์ชันเก่า) โดยไม่มีการอัปเดต การรันคำสั่งระบบโดยตรงถูกตัดด้วย directive disable_functions แต่มันแค่ปิดฟังก์ชันบางตัวของ PHP ไม่ได้กักแอปไว้ในสภาพแวดล้อมแยก เอกสารของ PHP เตือนตรง ๆ ว่านี่ไม่ใช่การป้องกันที่สมบูรณ์ และในการตั้งค่าแบบนี้ ข้อจำกัดนี้ก็ไม่พอ ต่อจากนั้นช่องโหว่ที่รู้กันทั่วไปอย่าง PwnKit (CVE-2021-4034) ก็ทำงาน มันไม่ใช่การเจาะระบบจากระยะไกล แต่เป็นการยกระดับสิทธิ์ในเครื่อง ช่องโหว่อยู่ในยูทิลิตี pkexec ของ polkit ซึ่งติดตั้งมาเป็นค่าเริ่มต้นในแทบทุกดิสโทรของ Linux และยกสิทธิ์ที่มีอยู่แล้วขึ้นไปเป็น root ได้ Qualys เปิดเผยช่องโหว่นี้และออกแพตช์ในเดือนมกราคม 2565 แต่เซิร์ฟเวอร์ที่ยังไม่แพตช์ก็ยังมีอีกเยอะ ผู้บรรยายพูดกับแอดมินตรง ๆ ว่า อัปเดต polkit ซะ เบื้องหลังแพลตฟอร์มสร้างบนแผงควบคุม 宝塔 (BT-panel เวอร์ชันสากลคือ aaPanel) ซึ่งเป็นแผง “ครบในตัว” ยอดนิยมในจีน มาพร้อม nginx, MySQL และ WAF และตั้งเว็บเซิร์ฟเวอร์ได้ในไม่กี่นาทีโดยไม่ต้องรู้ Linux
การเช็กที่ไม่ได้เช็กอะไรเลย พอนักวิจัยดาวน์โหลดแพ็กเกจติดตั้งทั้งชุดแล้วให้ Claude Code ดู มันชี้จุดที่มีปัญหาออกมามากกว่ายี่สิบจุด ทั้ง SQL injection การเลี่ยงการตรวจตอนอัปโหลดไฟล์ และรหัสผ่านที่ฮาร์ดโค้ดไว้ ที่เห็นภาพชัดที่สุดคือความผิดพลาดเชิงลอจิกตอนอัปโหลดไฟล์: โค้ดเช็กนามสกุลไฟล์และแสดง error ถ้านามสกุลไม่ถูก แต่ไม่ได้ return หรือ exit โค้ดเลยทำงานต่อ และไฟล์ก็ถูกบันทึกอยู่ดี ช่องโหว่แบบนี้มองข้ามได้ง่ายตอนรีวิวด้วยตา แต่เครื่องมองเห็น อีกทางหนึ่งที่ทำให้รันโค้ดได้อยู่ตรงที่ข้อมูลผู้ใช้จากหน้าตั้งค่าถูกเขียนลงไฟล์ config ที่เป็น PHP ซึ่งรันได้โดยตรง และฟิลเตอร์ที่ควรกรองข้อมูลก็กรองไม่อยู่ บทเรียนคือ ห้ามเขียนข้อมูลจากผู้ใช้ลงในโค้ดที่รันได้ และ “การเช็ก” ที่ไม่หยุดการทำงานก็ไม่ใช่การเช็ก
“ม่วงไวบ์” ในฐานะหลักฐาน
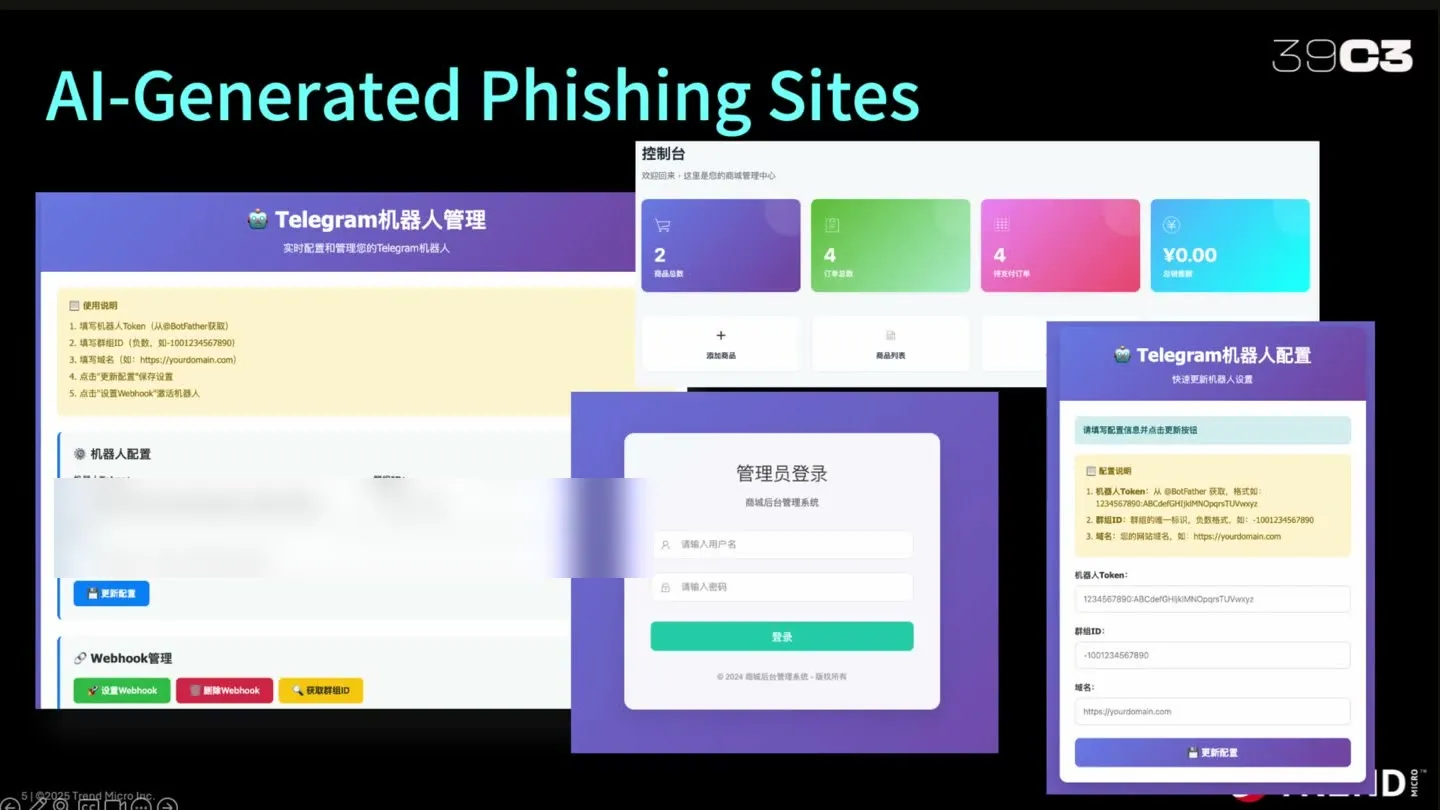
อินเทอร์เฟซที่ AI สร้างมีเอกลักษณ์ที่ดูออกง่าย คือไล่สีม่วงอมน้ำเงินของ Tailwind แผงควบคุมของมิจฉาชีพก็หน้าตาแบบนี้ ผู้บรรยายเรียกสีนี้ว่า “ม่วงไวบ์” (vibe purple) และเสนออย่างจริงจังให้ใช้เป็นหนึ่งในสัญญาณตอนค้นหาเว็บต้องสงสัย
สีนี้มาจากไหนเป็นอีกเรื่องหนึ่ง คำอธิบายที่พูดกันบ่อยคือ ครั้งหนึ่งปุ่มในคอมโพเนนต์ของ Tailwind UI เป็นสีคราม (indigo) เป็นค่าเริ่มต้น ตัวอย่างที่ใช้สีนี้กระจายไปทั่วอินเทอร์เน็ต และตามคำอธิบายนี้ ก็เข้าไปอยู่ในข้อมูลที่ใช้เทรนโมเดล ช่วงกลางปี 2568 Adam Wathan ผู้สร้าง Tailwind โพสต์ขอโทษแบบติดตลกในโซเชียลว่า เพราะค่าเริ่มต้นที่เขาเลือก อินเทอร์เฟซจาก AI ถึงได้ม่วงไปหมดทุกที่ เรื่องนี้ไม่ได้พิสูจน์ความเป็นเหตุเป็นผล แต่เป็นข้อสังเกตที่ตลกและยังถูกพูดถึงไม่เลิก
สีอย่างเดียวไม่ได้พิสูจน์อะไร เว็บสุจริตอีกหลายพันเว็บก็หน้าตาแบบนี้ แต่เมื่อรวมกับสัญญาณอื่น มันก็เป็นอีกเหตุผลให้นักวิจัยดูเว็บนั้นละเอียดขึ้น
มิจฉาชีพในรูปแบบบริษัท
ส่วนที่น่าสนใจที่สุดเริ่มเมื่อเข้าไปข้างใน แพลตฟอร์มนี้เป็นระบบบริหาร “ธุรกิจ” เต็มรูปแบบ มีแคตตาล็อกสินค้าเหยื่อล่อ มิจฉาชีพเพิ่มของหนึ่งชิ้นก็ได้ลิงก์ใหม่ไว้ส่งให้เหยื่อ มีหมวดออร์เดอร์ที่เก็บชื่อ เบอร์โทร ที่อยู่ และภาพหน้าจอการโอนเงิน มีตัวสร้างการแจ้งเตือนธนาคารปลอมแบบที่เล่าไปแล้ว และมีบอต Telegram ที่แจ้งเข้าแชทงานทุกครั้งที่มีเหยื่อรายใหม่
บทสนทนาในแชทดูไม่ต่างจากฝ่ายขายทั่วไป ปิดดีลได้ก็มีคนแสดงความยินดี เว็บพังก็แจ้งในแชทกลาง และพอใกล้เที่ยงคืน ทีมก็ “ปิดกะ” แล้วย้ายไปเซิร์ฟเวอร์และโดเมนใหม่ ในบรรดาเหยื่อมีนักเรียนอายุสิบสามปีที่ถูกเกลี้ยกล่อมให้ไปขอเงินจากครอบครัว
จาก log นักวิจัยประกอบโครงสร้างของกลุ่มขึ้นมาได้: หัวหน้าฝ่ายเทคนิค หัวหน้าฝ่ายปฏิบัติการ ทีมแกนหลัก และ “เซลส์” ในแชทมากกว่าสามสิบคนที่คอยหาเหยื่อในโซเชียลและคุยแชทกับเหยื่อ มีบทบาท มีการแบ่งงาน และผู้บรรยายบอกว่ามีแม้กระทั่ง KPI ทุกอย่างเหมือนบริษัทจริง นักวิจัยแสดงชื่อของสมาชิกไว้ แต่เราไม่นำมาลงที่นี่
สี่นาทีต่อหนึ่งเว็บ หนึ่งนาทีต่อหนึ่งโดเมน
log ของแผงควบคุมเซิร์ฟเวอร์แสดงให้เห็นว่ากลุ่มนี้ทำงานเร็วแค่ไหน ตาม log นี้ เว็บฟิชชิงใหม่พร้อมทุกอย่างที่ต้องใช้ ทั้งโค้ด ฐานข้อมูล และใบรับรอง SSL ตั้งขึ้นได้ในราวสี่นาที ส่วนการเปลี่ยนโดเมนใช้เวลาประมาณหนึ่งนาที นี่เป็นข้อสังเกตจากแพลตฟอร์มหนึ่งโดยเฉพาะ แต่ระดับของตัวเลขก็บอกอะไรได้มาก
ข้อสรุปเชิงปฏิบัติของการบรรยายจึงเป็นว่า การระงับโดเมนด้วยมืออย่างเดียวไม่พออีกต่อไป กว่าบริการต่อต้านการฉ้อโกงหรือทะเบียนของรัฐจะเพิ่มที่อยู่เว็บเข้าบัญชีดำ กลุ่มนี้ก็ย้ายไปที่ใหม่แล้ว ผู้บรรยายบอกว่า พอเว็บหนึ่งถูกระงับ ก็มีเว็บใหม่โผล่มาแทนหลายเว็บ
แพลตฟอร์มนี้ยังพัฒนาเร็วด้วย นักวิจัยเจอหลายเวอร์ชันภายในไม่กี่เดือนของปี 2568 เวอร์ชันแรกให้บริการลูกค้าผ่านแอปแชท QQ เวอร์ชันที่สองเริ่มมีระบบกึ่งอัตโนมัติและการแจ้งเตือนด้วยเสียง ส่วนเวอร์ชันล่าสุดมีการสร้างคำสั่งด้วย AI และจัดการหลายกลุ่มได้พร้อมกัน
แพลตฟอร์ม 20 หยวนและฟอร์กหลายร้อยตัว
จากเบาะแสในตัวแพลตฟอร์มเอง นักวิจัยไปเจอคลิปสอนบนแพลตฟอร์มวิดีโอจีน Bilibili ว่าตั้งเซิร์ฟเวอร์แบบนี้ยังไง ทำได้แม้กระทั่งจากมือถือโดยไม่ต้องมีคอมพิวเตอร์ ในคอมเมนต์มีคนคุยเรื่องราคา แพลตฟอร์มนี้ราคาราว 20 หยวน หรือประมาณสองยูโรครึ่ง ซอร์สโค้ดของมันถูกแชร์ต่อกันในอินเทอร์เน็ตเป็นชุด “13 in 1” พร้อมเทมเพลตสำหรับแพลตฟอร์มต่าง ๆ สิบสามแห่ง
เวอร์ชันไต้หวันที่เป็นจุดเริ่มของเรื่องทั้งหมดตรงกับชุดนี้มากกว่า 80% เรื่องนี้ดูเหมือนแผนผังตระกูลของมัลแวร์: เวอร์ชันต้นฉบับปรากฏในปี 2559 ปี 2563 มีคนนำมาทำเป็นแพลตฟอร์มหลอกลวงในจีน แล้วก็มีฟอร์กสำหรับไต้หวัน ผู้บรรยายแสดงให้เห็นว่าฟอร์กไม่ได้มีแค่สองตัว แต่มีหลายร้อย แบ็กเอนด์ตัวเดียวกันที่เปลี่ยนแค่หน้าร้าน ใช้หลอกคนในไต้หวัน ญี่ปุ่น จีน และฮ่องกง
รายละเอียดก็บอกอะไรได้ชัดอยู่แล้ว ในโค้ดมีคอมเมนต์ด่าคนที่จะพยายามก๊อปแพลตฟอร์มนี้ ทั้งที่ตัวโค้ดเปิดให้ใครก็โหลดได้ ในเวอร์ชันหนึ่ง ผู้พัฒนาปิดช่องโหว่ตอนอัปโหลดไฟล์ไปหนึ่งช่อง แล้วก็เปิดอีกช่องในไฟล์เดียวกันทันที ส่วนในสำเนาไต้หวันไม่มีการตรวจไลเซนส์ที่มีในต้นฉบับ ดูจากทุกอย่างแล้ว มิจฉาชีพใช้เวอร์ชันแคร็ก
โค้ดที่ใช้ร่วมกันเป็นทั้งข่าวร้ายและข่าวดี ข่าวร้ายคือมุกนี้ขยายได้แทบไม่มีต้นทุน ข่าวดีคือช่องโหว่ที่เจอในฟอร์กหนึ่ง มักมีในฟอร์กอื่นด้วย และใช้ลักษณะร่วมกันไปค้นหาเว็บใหม่ได้ ผู้บรรยายตั้งใจไม่เล่าว่าค้นหายังไง เพื่อไม่ให้มิจฉาชีพที่อาจนั่งอยู่ในห้องเรียนรู้วิธีหลบ แต่เขาบอกขนาดของปัญหา: ในวันหนึ่งของเดือนตุลาคม ทีมของเขาเจอเว็บใหม่มากกว่ายี่สิบเว็บที่ใช้เทมเพลตเดียวกัน
หลังไวบ์โค้ดดิ้ง ควรเช็กอะไรในเว็บของตัวเอง
ต้นเหตุหลักของเรื่องนี้ไม่ใช่แฮกเกอร์ แต่เป็นโค้ดที่ไม่ได้ตรวจอย่างจริงจัง ดูจากลักษณะแล้ว แพลตฟอร์มนี้ประกอบขึ้นด้วย AI และปล่อยออกมาโดยไม่ได้อ่านให้ดี คนที่ทำแลนดิ้งเพจหรือบอตให้ธุรกิจตัวเองเสร็จในคืนเดียวก็เดินทางเดียวกัน ต่างกันแค่ว่าคนที่มาหามิจฉาชีพคือนักวิจัย แต่คนที่มาหาคุณอาจเป็นใครก็ได้
เกือบทุกอย่างที่นักวิจัยใช้เข้าไปข้างใน ใช้เวลาเช็กแค่ชั่วโมงเดียวก่อนปล่อยเว็บ เช็กลิสต์สั้น ๆ ตามรอยการบรรยาย:
- ใน web root ไม่มีไฟล์สำรองและไฟล์บีบอัดของซอร์สโค้ด (
.bak,.zip,.sql) และในโค้ดไม่มีรหัสผ่านหรือโทเคน - ข้อมูลจากผู้ใช้ไม่ถูกต่อเข้าไปใน SQL query ตรง ๆ ใช้แค่ prepared statement เท่านั้น
- ไม่มีรหัสผ่านค่าเริ่มต้นแม้แต่ตัวเดียว และไม่มี
adminสักที่ ฐานข้อมูลมีชื่อผู้ใช้และรหัสผ่านที่เดาไม่ได้ - ไม่มีเว็บเชลล์ “ชั่วคราว” และแบ็กดอร์ “ไว้แก้อะไรเร็ว ๆ” เพราะคนนอกใช้ของพวกนี้แหละเข้ามา
- ระบบและแพ็กเกจบนเซิร์ฟเวอร์อัปเดตแล้ว ช่องโหว่ในเครื่องอย่าง PwnKit ถูกปิด ไม่ใช่รอคนที่เข้ามาข้างในได้แล้ว
- การเช็กที่ห้ามอะไรบางอย่าง หยุดการทำงานจริง (
return/exit) ไม่ใช่แค่แสดง error แล้วทำงานต่อ - หลังสร้างโค้ดแล้ว คุณสั่งให้โมเดลหาช่องโหว่ในโค้ดนั้นแยกอีกรอบ และอ่านคำตอบจริง ๆ
ข้อสุดท้ายคือสิ่งที่นักวิจัยทำนั่นเอง: ให้ AI ดูโค้ดแล้วสั่งให้หาช่องโหว่ ในรอบเดียวเอเจนต์ให้ข้อสังเกตมามากกว่ายี่สิบข้อ แน่นอนว่าต้องตรวจซ้ำด้วยมือ แต่ในฐานะตะแกรงร่อนชั้นแรก มันได้ผล ถ้าเอเจนต์ของคุณเขียนโค้ด ก็ให้มันตรวจโค้ดนั้นเองด้วย ก่อนที่คนอื่นจะมาตรวจแทน วิธีจัดการทำงานกับเอเจนต์แบบนี้ เราเล่าไว้ในบทความจากไวบ์โค้ดดิ้งสู่งานวิศวกรรม
“มีแต่ AI ที่ชนะ AI ได้”: การป้องกันฟิชชิงกำลังเปลี่ยนไปยังไง
ผู้บรรยายปิดท้ายด้วยสามประเด็น ข้อแรก การสู้กับมุกแบบนี้ด้วยมือไม่มีประโยชน์ ต้องมีการเฝ้าระวังโดเมนใหม่อัตโนมัติแบบเรียลไทม์ และการเช็กลิงก์ต้องสงสัยทำได้ด้วยโมเดลภาษาที่รันในเครื่อง ในเบราว์เซอร์ของผู้ใช้เอง ข้อสอง ประเทศและทีมต่าง ๆ ต้องแลกเปลี่ยนข้อมูลภัยคุกคามกัน เพราะแพลตฟอร์มเดียวทำงานในหลายประเทศพร้อมกัน และสิ่งที่เจอในไต้หวันก็ช่วยญี่ปุ่นได้ ข้อสามเขาพูดไว้แบบนี้: ในยุค AI มีแต่ AI ที่ชนะ AI ได้ และนี่ไม่ใช่สโลแกน แต่เป็นความจริง มิจฉาชีพทำเว็บ ข้อความ และการโจมตีให้เป็นอัตโนมัติไปแล้ว ใครไม่ใช้ AI ในการป้องกัน ก็จะตามหลังอยู่หนึ่งก้าวเสมอ
ระบบอัตโนมัติแบบเดียวกันก็ทำงานอยู่อีกฝั่งด้วย คราวนี้กับเว็บทั่วไป: นักวิจัยของ NorForge เจอแผงควบคุมที่เปิดโล่งราวยี่สิบแผง ซึ่ง AI เอเจนต์ใช้โจมตีร้านค้าออนไลน์แทบไม่ต้องมีคนเข้ามาเกี่ยว สรุปไว้ในบทความการโจมตีของ AI เอเจนต์จากข้างใน
และข้อแม้สำคัญเรื่องกฎหมาย ผู้บรรยายเองย้ำว่า ก่อนจะทำอะไร ต้องเข้าใจกฎหมายของประเทศตัวเอง และนี่คือคำพูดของเขาเกี่ยวกับสถานการณ์ของตัวเอง ไม่ใช่ข้อยกเว้นทั่วไปว่า “กับมิจฉาชีพทำได้” เซิร์ฟเวอร์ที่อยู่ต่างประเทศและความรอบคอบของนักวิจัยไม่ได้แปลว่าใครก็ได้รับอนุญาตให้เข้าถึงระบบของคนอื่น ผู้ใช้ทั่วไปที่เจอมิจฉาชีพไม่ควร “เจาะกลับ” แต่ควรเก็บแชทและลิงก์ไว้ แล้วแจ้งธนาคารและตำรวจทันที ในประเทศไทย การเข้าถึงระบบคอมพิวเตอร์โดยไม่ได้รับอนุญาตเป็นความผิดทางอาญาตาม พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ และเหตุผลว่า “ก็มันเป็นมิจฉาชีพ” ไม่ได้ทำให้พ้นความรับผิด
บทความนี้เขียนจากการบรรยาย “When Vibe Scammers Met Vibe Hackers: Pwning PhaaS with Their Own Weapons” ของ Chiao-Lin Yu (Steven Meow) ที่งาน 39C3 (ปี 2568)



